
O phishing continua explorando um dos pontos mais vulneráveis da autenticação tradicional: O usuário. Senhas e códigos de uso único (OTP) podem ser capturados, induzidos ou reutilizados em ataques cada vez mais sofisticados.
FIDO2 e passkeys mudam esse modelo ao utilizar criptografia de chave pública e vincular a autenticação ao serviço legítimo. Em vez de depender de um segredo que o usuário precisa digitar, a autenticação utiliza uma credencial criptográfica protegida pelo dispositivo.
O que é FIDO2?
FIDO2 é um conjunto de padrões de autenticação formado pelo WebAuthn, do W3C, e pelo CTAP, da FIDO Alliance. Juntos, eles permitem autenticação baseada em criptografia de chave pública, com suporte a dispositivos integrados e autenticadores externos.
O funcionamento envolve duas chaves:
- Chave privada: Permanece protegida no dispositivo do usuário.
- Chave pública: Fica associada ao serviço e é utilizada para verificar a autenticação.
A chave privada não é enviada ao servidor durante o login. Isso reduz a exposição de credenciais que poderiam ser roubadas ou reutilizadas.
Além disso, em agosto de 2026, o WebAuthn Level 3 passou a ser uma recomendação oficial do W3C, consolidando uma nova versão estável da especificação.
O que são passkeys?
Passkeys são credenciais de autenticação baseadas nos padrões FIDO, criadas para substituir senhas por uma experiência de login mais simples e resistente a phishing. Elas podem ser utilizadas em computadores, smartphones e chaves de segurança.
O usuário normalmente confirma a autenticação com um mecanismo local, como:
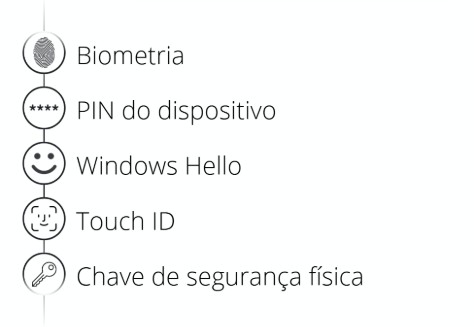
As passkeys podem ser sincronizadas entre dispositivos por um provedor de credenciais ou permanecer vinculadas a um dispositivo específico.
Por que FIDO2 e passkeys são resistentes a phishing?
Porque a autenticação é vinculada ao serviço legítimo, dificultando que uma página falsa reutilize a credencial.
Imagine que um usuário receba um link para uma página de phishing visualmente idêntica ao sistema corporativo. Mesmo que a página copie a interface original, o domínio não corresponde ao serviço para o qual a credencial foi registrada.
Nesse cenário, o autenticador não fornece a credencial criptográfica esperada para aquele domínio.
| Método | Resistência a phishing | Principal risco |
| Senha | Baixa | Roubo e reutilização |
| OTP por SMS | Baixa | Phishing e SIM swap |
| TOTP | Limitada | Captura do código em tempo real |
| FIDO2/passkey | Alta | Proteção baseada em vinculação ao serviço |
A CISA recomenda autenticação resistente a phishing e aponta FIDO/WebAuthn como uma tecnologia amplamente disponível para esse objetivo.
Como FIDO2 pode ser aplicado nas empresas?
No ambiente corporativo, FIDO2 pode proteger identidades comuns, privilegiadas e acessos a sistemas críticos.
Alguns exemplos incluem:
- Autenticação sem senha em aplicações corporativas;
- Segundo fator resistente a phishing;
- Chaves de segurança para contas privilegiadas;
- Proteção de administradores e usuários de alto risco;
- Integração com provedores de identidade e SSO;
- Autenticação em aplicações web e dispositivos compatíveis.
A adoção pode começar por grupos com maior exposição, como administradores, equipes de TI e usuários com acesso a informações sensíveis.
Para ambientes que exigem maior garantia, chaves de segurança físicas podem oferecer credenciais vinculadas ao dispositivo. A FIDO Alliance também mantém programas de certificação para verificar conformidade e interoperabilidade de implementações FIDO.
E qual é a relação entre passkeys e CIAM?
No CIAM, passkeys podem combinar segurança de autenticação com uma experiência de acesso mais simples para clientes.
Ao eliminar a necessidade de lembrar senhas e reduzir a dependência de códigos enviados por outros canais, a tecnologia pode simplificar o login em produtos digitais.
Isso é especialmente relevante para empresas que precisam equilibrar segurança, experiência do usuário e redução de atrito no acesso.
As passkeys já possuem suporte nos principais sistemas operacionais, navegadores e provedores de credenciais.
FIDO2 substitui o MFA?
Não necessariamente. FIDO2 pode funcionar como segundo fator ou como método de autenticação sem senha, dependendo da implementação.
A principal diferença está no nível de resistência ao phishing.
MFA tradicional continua sendo importante, mas nem todos os fatores oferecem a mesma proteção. Códigos OTP, por exemplo, ainda podem ser inseridos pelo usuário em uma página fraudulenta. Já a autenticação FIDO foi projetada para vincular a credencial ao serviço legítimo.
O que muda para a segurança de identidades?
A adoção de FIDO2 e passkeys representa uma mudança de modelo: em vez de depender principalmente da capacidade do usuário de proteger e inserir um segredo, a autenticação passa a utilizar mecanismos criptográficos associados ao serviço e ao dispositivo.
Para estratégias de IAM, isso coloca a autenticação resistente a phishing como uma camada importante na proteção de identidades corporativas e de clientes.
A tecnologia não elimina todos os riscos relacionados à identidade, mas reduz uma classe importante de ataques baseados no roubo e reutilização de credenciais.
Com a evolução do WebAuthn, o avanço das passkeys e a ampliação do suporte entre plataformas, a autenticação sem senha deixa de ser apenas uma tendência e passa a fazer parte da evolução da segurança de identidades.
Confira outros conteúdos que ajudam a fortalecer a estratégia de cibersegurança da sua organização:
- FIDO2 e passkeys: Como funciona a autenticação resistente a phishing.
- Certificação de acessos: Como funciona, tipos e boas práticas para uma governança eficiente.
- Autenticação baseada em risco – 5 motivos para adotar RBA sem comprometer a experiência
- IAM e ESG: A conexão entre identidade, governança e rastreabilidade.
- 7 práticas para gerenciar acessos de terceiros: Fornecedores, parceiros e integradoras.