
A segurança nunca foi apenas sobre criar mais barreiras. O verdadeiro desafio é proteger os acessos certos sem dificultar a rotina de quem realmente precisa trabalhar.
É exatamente essa a proposta da autenticação baseada em risco, conhecida como Risk-Based Authentication (RBA). Em vez de aplicar o mesmo processo de autenticação para todos os usuários e em qualquer situação, o RBA avalia o contexto de cada acesso e decide quando uma verificação adicional é realmente necessária.
Na prática, isso significa uma proteção mais inteligente, proporcional ao risco e muito mais equilibrada para o usuário.
5 motivos para adotar autenticação baseada em risco
1. O que é autenticação baseada em risco?
A autenticação baseada em risco é um modelo de autenticação adaptativa que analisa sinais contextuais antes de decidir como um usuário será autenticado.
Em vez de tratar todos os acessos da mesma forma, o sistema considera fatores como:
- Localização geográfica;
- Dispositivo utilizado e seu histórico;
- Horário e padrão de comportamento;
- Rede de origem, como corporativa, pública ou VPN;
- Sensibilidade do recurso acessado.
Com base nessas informações, o acesso pode ser liberado, receber uma autenticação adicional ou ser bloqueado até uma validação mais rigorosa.
2. Como o step-up MFA reduz atrito sem diminuir a segurança?
O step-up MFA é a aplicação prática do RBA. A autenticação multifator continua existindo, mas deixa de ser obrigatória em todos os logins.
Quando o contexto indica baixo risco, o acesso acontece de forma fluida. Quando algo foge do padrão, o sistema solicita uma nova verificação.
Alguns exemplos são comuns:
- Dispositivo desconhecido exige um fator adicional;
- Login em horário incomum solicita confirmação por aplicativo ou token;
- Acesso a sistemas críticos recebe autenticação reforçada;
- Comportamento compatível com o histórico mantém o fluxo simplificado.
O resultado é simples: menos fricção para usuários legítimos e mais obstáculos para tentativas suspeitas.
3. Por que o RBA melhora a experiência do usuário?
Um dos maiores desafios do MFA tradicional é o excesso de verificações. Quando o usuário precisa confirmar sua identidade repetidamente, mesmo em situações rotineiras, a segurança pode passar a ser percebida como um obstáculo.
O RBA reduz esse atrito ao aplicar autenticação reforçada apenas quando o contexto realmente indica a necessidade de uma verificação adicional.
A comparação abaixo mostra como essa abordagem pode melhorar a experiência do usuário sem reduzir o nível de proteção.
| Aspecto | MFA tradicional | RBA com MFA adaptativo |
|---|---|---|
| Verificações | Pode exigir autenticação adicional em grande parte dos acessos. | Reduz verificações desnecessárias ao considerar o nível de risco. |
| Experiência de acesso | Pode gerar mais interrupções mesmo em situações de baixo risco. | Mantém maior fluidez em acessos considerados confiáveis. |
| Adesão às políticas | O excesso de etapas pode aumentar a resistência dos usuários. | Menor fricção favorece a adesão às políticas de autenticação. |
| Escalabilidade | A expansão do MFA pode gerar resistência operacional. | Permite ampliar o MFA de forma contextual e proporcional ao risco. |
O objetivo não é autenticar menos, mas autenticar melhor, aplicando mais segurança quando o contexto realmente exige.
4. Como o RBA identifica um acesso de alto risco?
O grande diferencial do RBA está na capacidade de analisar contexto em tempo real. Um mesmo usuário pode receber tratamentos diferentes dependendo da situação em que realiza o acesso.
Imagine dois cenários:
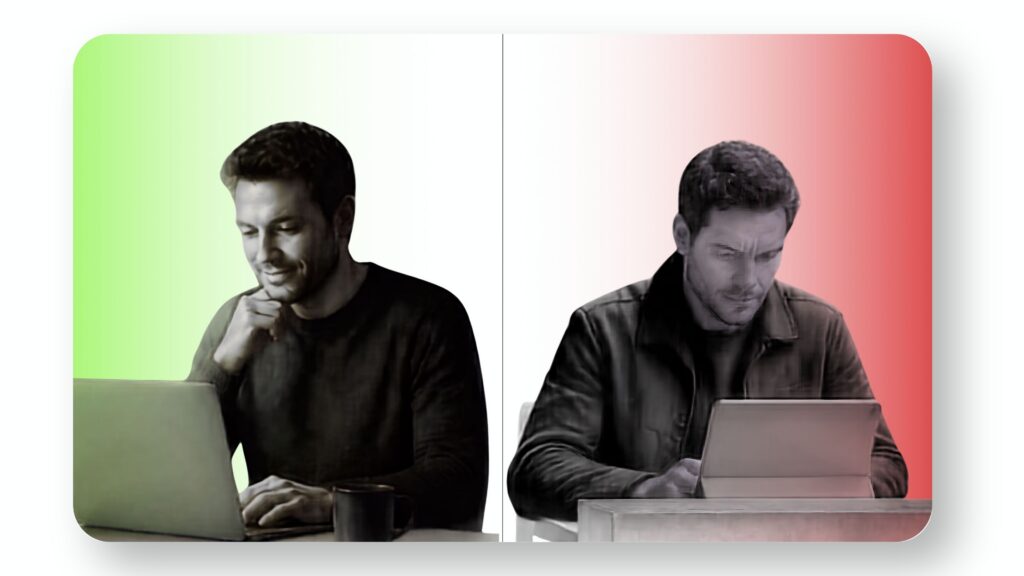
No primeiro, um colaborador faz login do notebook corporativo, na rede da empresa e dentro do horário habitual. O sistema reconhece esse comportamento como confiável.
No segundo, as mesmas credenciais aparecem em um país diferente, utilizando um dispositivo nunca visto e tentando acessar informações críticas. Nesse caso, o RBA aumenta imediatamente o nível de verificação.
A identidade continua sendo a mesma, o contexto é que muda completamente.
5. Como o RBA se integra ao IAM, ITDR e CIAM?
A autenticação baseada em risco não funciona isoladamente. Ela se torna ainda mais eficiente quando integrada às demais camadas da estratégia de identidade.
IAM: Fornece as políticas de identidade e acesso utilizadas para decidir quem pode acessar cada recurso.
ITDR: Entrega sinais de comportamento anômalo e ameaças em tempo real, permitindo respostas imediatas a possíveis tentativas de comprometimento.
CIAM: Aplica o mesmo conceito de autenticação adaptativa na jornada do cliente, equilibrando segurança e conversão em produtos digitais.
Essa integração é especialmente importante em cenários de account takeover, quando um invasor utiliza credenciais legítimas, mas apresenta um comportamento completamente diferente do usuário original.
Como implementar RBA na prática
A implementação de RBA exige uma infraestrutura de identidade capaz de interpretar sinais de risco e transformar essas informações em políticas de autenticação.
Os principais pilares são:
1. Provedor de identidade: suporte a políticas adaptativas.
2. Sinais de risco: coleta e análise de sinais de risco em tempo real.
3. Detecção e logs: integração com sistemas de detecção de ameaças e registros de acesso.
4. Políticas de risco: definição de níveis de risco e ações correspondentes.
5. Revisão periódica: revisão das políticas e modelos utilizados.
A maturidade costuma acontecer de forma gradual. Muitas organizações começam utilizando localização e dispositivo como fatores de decisão e evoluem para modelos comportamentais muito mais sofisticados.
Quando vale a pena exigir uma nova autenticação?
Nem todo acesso merece o mesmo nível de verificação. Essa é justamente a lógica do RBA.
Uma tentativa realizada a partir de um ambiente conhecido pode exigir apenas a autenticação padrão. Já um acesso vindo de um dispositivo desconhecido, uma localização incomum ou direcionado a um sistema altamente sensível pode justificar um step-up MFA imediato.
O princípio é simples: quanto maior o risco, maior deve ser o nível de autenticação.
Essa abordagem evita dois problemas comuns. O primeiro é sobrecarregar usuários legítimos com verificações constantes. O segundo é tratar acessos claramente suspeitos da mesma forma que acessos rotineiros.
RBA como equilíbrio entre segurança e usabilidade
A autenticação baseada em risco representa uma mudança importante na forma como pensamos segurança digital. Em vez de criar uma barreira única para todos, ela adapta o nível de proteção ao contexto de cada acesso.
Isso significa que o usuário legítimo encontra menos interrupções na rotina, enquanto tentativas anômalas recebem verificações muito mais rigorosas.
Mais do que uma tecnologia, o RBA é uma estratégia para tornar a autenticação mais inteligente.
Quando integrado ao IAM, MFA, ITDR e CIAM, ele ajuda as organizações a proteger identidades sem comprometer produtividade, experiência e continuidade dos negócios.
No fim, a melhor autenticação não é a que pede mais fatores. É a que sabe exatamente quando pedir mais.
Confira outros conteúdos que ajudam a fortalecer a estratégia de cibersegurança da sua organização:
- FIDO2 e passkeys: Como funciona a autenticação resistente a phishing.
- Certificação de acessos: Como funciona, tipos e boas práticas para uma governança eficiente.
- Autenticação baseada em risco – 5 motivos para adotar RBA sem comprometer a experiência
- IAM e ESG: A conexão entre identidade, governança e rastreabilidade.
- 7 práticas para gerenciar acessos de terceiros: Fornecedores, parceiros e integradoras.