
No setor de saúde, o acesso indevido a informações não é apenas um problema de segurança: é uma violação da privacidade mais íntima de uma pessoa.
Prontuários, diagnósticos, histórico de medicamentos e dados genéticos estão entre as categorias de dados mais sensíveis previstas na LGPD.
Hospitais, clínicas, operadoras de saúde e plataformas de telemedicina enfrentam um desafio cada vez maior: proteger essas informações sem dificultar o acesso de quem realmente precisa delas.
É nesse equilíbrio entre segurança, acesso e continuidade do cuidado que o IAM se torna tão importante.
7 motivos para hospitais priorizarem IAM
A gestão de identidades em saúde vai muito além de controlar usuários e senhas. Em uma instituição onde o acesso à informação pode estar diretamente relacionado ao atendimento de um paciente, saber quem acessa, o que acessa, quando acessa e por que acessa faz parte da segurança.
1. Por que o IAM é importante para proteger os dados dos pacientes?
Dados de saúde são classificados como dados pessoais sensíveis pela LGPD e exigem proteção reforçada.
O IAM ajuda a garantir que essas informações estejam disponíveis apenas para identidades autorizadas, de acordo com suas funções e necessidades de acesso.
2. Como o IAM ajuda a controlar o acesso aos prontuários?
Nem todo profissional precisa acessar todos os prontuários.
A gestão de identidades permite estabelecer permissões de acordo com função, responsabilidade e necessidade legítima, reduzindo a exposição desnecessária das informações dos pacientes.
3. Como garantir segurança sem impedir o atendimento em uma emergência?
Na saúde, segurança não pode significar impedir o atendimento.
Em situações emergenciais, mecanismos de break-glass permitem acesso excepcional fora do padrão, acompanhado de justificativa e auditoria reforçada.
4. Como o IAM ajuda a reduzir acessos indevidos?
Contas com privilégios excessivos, usuários desligados ainda ativos e acessos incompatíveis com a função aumentam a superfície de risco.
Uma estratégia de IAM permite acompanhar as identidades e seus acessos durante todo o ciclo de vida.
5. Como gerenciar identidades de médicos, residentes e terceiros?
O setor de saúde possui uma dinâmica bastante particular.
Médicos podem ter múltiplos vínculos simultaneamente. Residentes e estagiários possuem acessos temporários. Prestadores de serviço podem precisar acessar ambientes restritos durante determinado período.
O IAM permite acompanhar essas mudanças e ajustar os acessos conforme o vínculo e a necessidade.
6. Como o IAM contribui para auditoria e governança?
Saber quem acessou, quando acessou e quais permissões possuía é fundamental para a governança de ambientes que armazenam dados sensíveis.
Os registros também ajudam a identificar comportamentos fora do padrão e investigar possíveis acessos indevidos.
7. Qual é o papel do CIAM na identidade do paciente?
Com a expansão da saúde digital, os pacientes também se tornaram usuários ativos de plataformas e serviços de saúde.
Aplicativos, telemedicina, agendamento e acesso a resultados de exames criaram uma camada de identidade que precisa ser protegida.
É nesse ponto que IAM e CIAM começam a se complementar.
Na prática: onde o IAM entra na operação da saúde?
A gestão de identidade em saúde precisa lidar com um cenário mais complexo do que o de muitos outros setores: alto volume de profissionais e pacientes, acessos emergenciais, dados sensíveis e integração entre diferentes sistemas.
Entre os principais desafios estão:
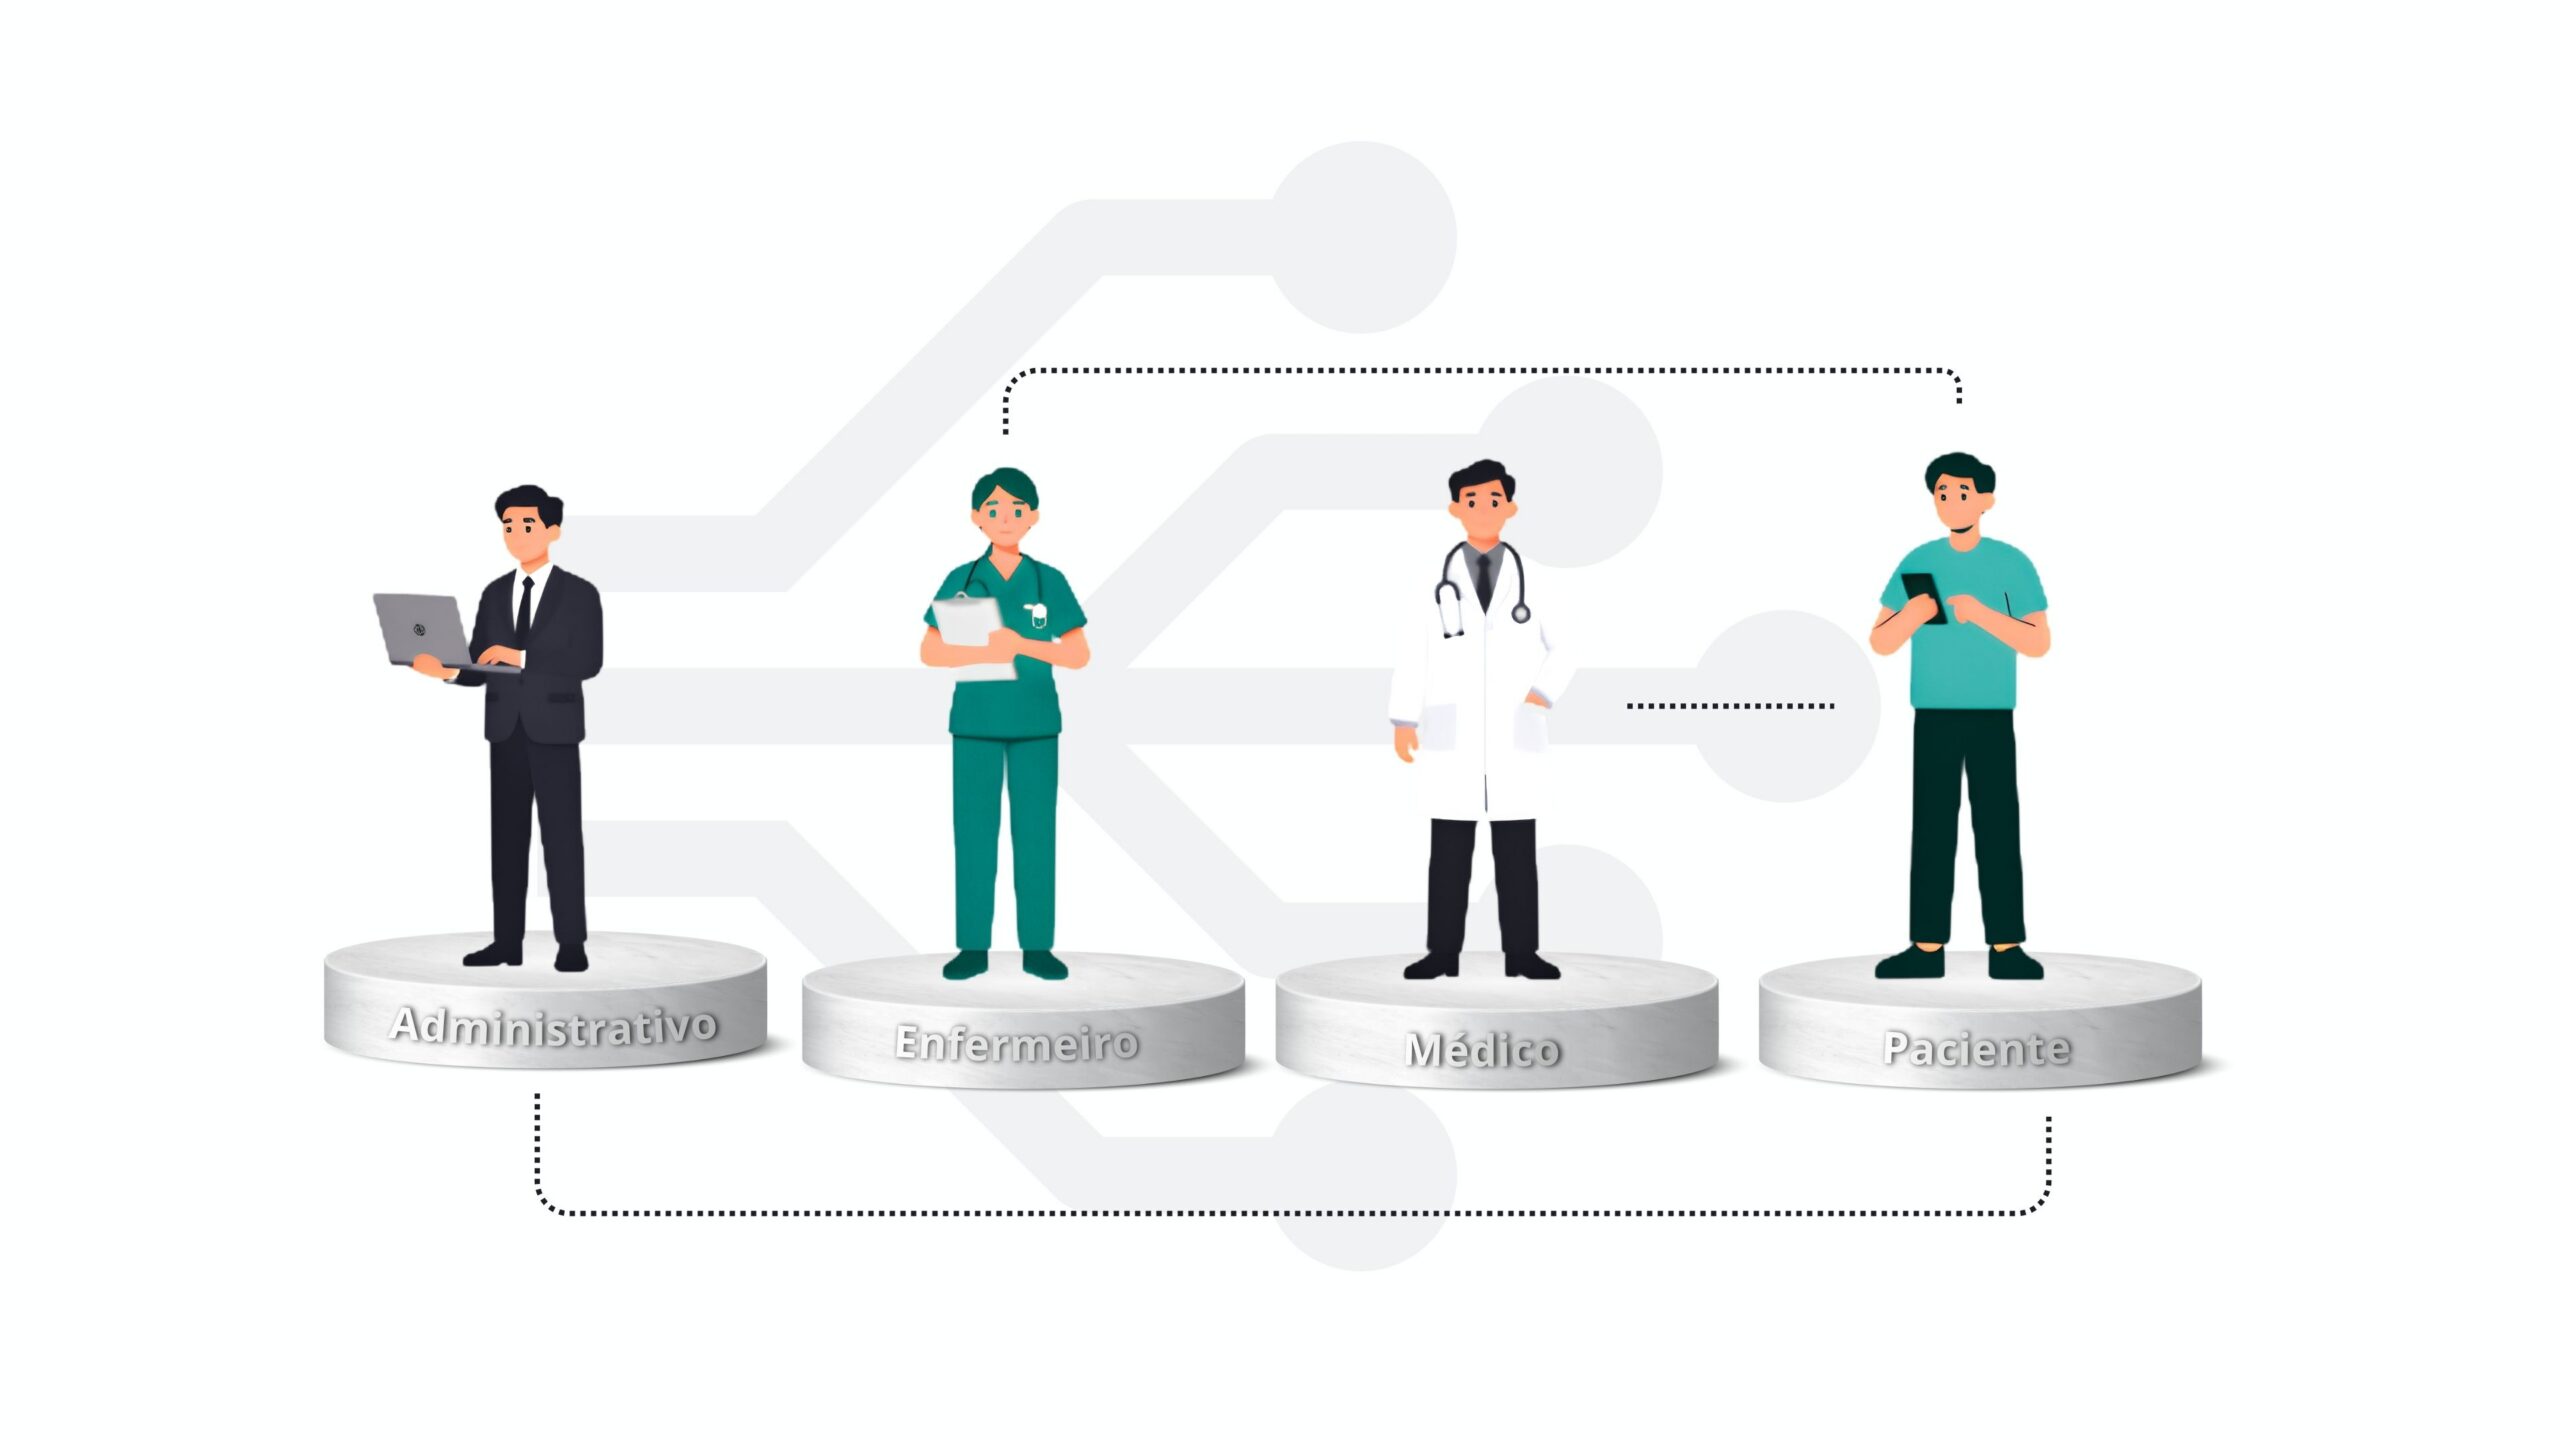
- Múltiplas identidades: médicos, enfermeiros, administrativos, pacientes, parceiros e terceiros;
- Acesso crítico: profissionais precisam acessar informações rapidamente, especialmente em emergências;
- Sistemas integrados: HIS, PACS, laboratórios, farmácias e operadoras precisam compartilhar informações com segurança;
- Conformidade: Requisitos da LGPD, CFM, ANS e do prontuário eletrônico precisam ser considerados na governança dos acessos.
Nesse cenário, identidade deixa de ser apenas uma questão de TI e passa a fazer parte da governança da instituição.
Onde o IAM atua na prática?
| DESAFIO | Como o IAM responde |
| Dados sensíveis | Controle de identidade e permissões |
| Prontuários eletrônicos | Acesso baseado em função e necessidade |
| Emergências | Break-glass com auditoria |
| Médicos, residentes e terceiros | Gestão do ciclo de vida das identidades |
| Acessos indevidos | Rastreabilidade e auditoria |
| Pacientes digitais | CIAM e autenticação segura |
| Sistemas integrados | Governança das identidades e acessos |
LGPD e dados de saúde
Dados de saúde são classificados como dados pessoais sensíveis pela LGPD e exigem proteção reforçada.
Na prática, isso significa que as organizações precisam estabelecer controles capazes de:
- restringir acessos conforme necessidade legítima;
- aplicar medidas de segurança compatíveis com a sensibilidade dos dados;
- manter capacidade de auditoria e rastreabilidade;
- reduzir riscos de acesso e compartilhamento indevidos.
O IAM ajuda a transformar esses requisitos em controles aplicáveis: quem acessa, o quê, quando e em qual contexto.
Prontuários e controle de acesso
O prontuário eletrônico está entre os ativos mais sensíveis de uma instituição de saúde.
O desafio é equilibrar segurança e agilidade clínica. Um médico precisa acessar rapidamente as informações necessárias ao atendimento, mas não deve ter acesso irrestrito a toda a base.
Por isso, mecanismos como acesso baseado em função, segregação de privilégios, autenticação, break-glass e auditoria são importantes.
CIAM e identidade do paciente
A digitalização da saúde também transformou o paciente em usuário de plataformas digitais.
Aplicativos, telemedicina, agendamento e resultados de exames exigem uma identidade segura e uma experiência simples.
É nesse contexto que o CIAM atua, permitindo autenticação, gestão de consentimento, delegação de acesso e integração com a RNDS e padrões de interoperabilidade.
A identidade do paciente passa, assim, a fazer parte da própria jornada digital de cuidado.
O ciclo de vida das identidades
Médicos podem ter múltiplos vínculos, residentes e estagiários possuem acessos temporários e terceiros podem precisar de permissões específicas.
Por isso, o controle precisa acompanhar toda a jornada da identidade: Entrada, mudança de função, alteração de vínculo e desligamento.
Não basta criar uma identidade. É preciso garantir que seus acessos acompanhem as mudanças da relação do profissional com a instituição.
IAM como proteção ao paciente e à instituição
No setor de saúde, proteger identidades significa proteger diferentes partes ao mesmo tempo.
Paciente: dados acessados por quem realmente precisa deles.
Profissional: acessos registrados e rastreáveis.
Instituição: maior capacidade de governança, auditoria e resposta a incidentes.
No fim, não se trata apenas de saber quem tem acesso, mas porque tem acesso, por quanto tempo e em qual contexto.
Em um setor onde a confiança é parte essencial da relação com o paciente, a governança de identidade deixa de ser apenas uma iniciativa de segurança.
Ela passa a ser um componente da própria qualidade da operação.
No setor de saúde, proteger identidades é também proteger pessoas.
IAM muda conforme o setor, mas o princípio permanece o mesmo.
Em ambientes financeiros, varejo e saúde, a identidade ocupa um papel diferente na operação e no risco. Conheça também nossas análises sobre IAM nesses setores.
Confira outros conteúdos que ajudam a fortalecer a estratégia de cibersegurança da sua organização:
- IAM em Saúde | LGPD, prontuários e o desafio da identidade de pacientes
- Zero Standing Privileges (ZSP): O próximo passo depois do least privilege
- IAM para varejo: Gerenciando identidades em alta escala e múltiplos canais.
- Multi-Cloud Identidade na nuvem: AWS, Azure e GCP como unificar o controle
- IAM no setor financeiro: Conformidade, LGPD e acesso a sistemas críticos