
A identidade digital tornou-se um dos elementos centrais da segurança cibernética. Credenciais comprometidas, privilégios excessivos, tokens roubados e contas legítimas podem permitir que um atacante acesse ambientes corporativos sem explorar uma vulnerabilidade técnica diretamente.
Os dados mais recentes mostram, porém, que esse cenário precisa ser analisado com precisão. No Verizon 2026 Data Breach Investigations Report (DBIR), a exploração de vulnerabilidades passou a ser o principal vetor de entrada, representando 31% dos breaches analisados. O uso de credenciais roubadas continua relevante, mas deixou de ocupar a primeira posição.
Isso reforça uma questão importante: Como a Credencial participa da cadeia de um ataque mesmo quando não é o ponto inicial?
O que os dados de breach revelam sobre identidade?
Os relatórios de segurança mostram que credenciais e identidades continuam sendo componentes importantes das cadeias de ataque.
No DBIR 2025, por exemplo, o uso de credenciais comprometidas representou 22% dos breaches como vetor de acesso inicial. O relatório analisou mais de 22 mil incidentes e 12.195 violações confirmadas.
| Dado observado | O que significa para a identidade |
| Credenciais comprometidas | Podem permitir acesso utilizando uma identidade legítima |
| Phishing e engenharia social | Podem resultar em roubo de credenciais ou tokens |
| Terceiros envolvidos em breaches | Ampliam o número de identidades e relações de confiança a controlar |
| Infostealers | Podem capturar credenciais e tokens utilizados posteriormente |
| Privilégios excessivos | Aumentam o potencial de movimentação após um comprometimento |
A Microsoft também identificou que 97% dos ataques de identidade observados em seu relatório de 2025 foram ataques de password spray, evidenciando como credenciais fracas ou reutilizadas continuam sendo exploradas.
Por que a identidade se tornou uma superfície de ataque?
A expansão da nuvem, dos acessos remotos, das integrações e das aplicações SaaS multiplicou os pontos nos quais uma conta pode ser utilizada.
Uma única identidade pode estar relacionada a diferentes aplicações, dispositivos, ambientes de nuvem e recursos corporativos. O problema surge quando a organização não consegue determinar quem ou o que possui acesso, por quanto tempo e com quais privilégios.
Além dos perfis de acesso humanas, existem não humanas, como contas de serviço, aplicações, tokens e workloads. O NIST destaca inclusive a necessidade de proteger tokens e assertions contra roubo, falsificação e uso indevido em ambientes de nuvem, federação e APIs.
Como acontece um ataque baseado em identidade?
Embora cada incidente tenha características próprias, uma cadeia de ataque pode seguir diferentes etapas:
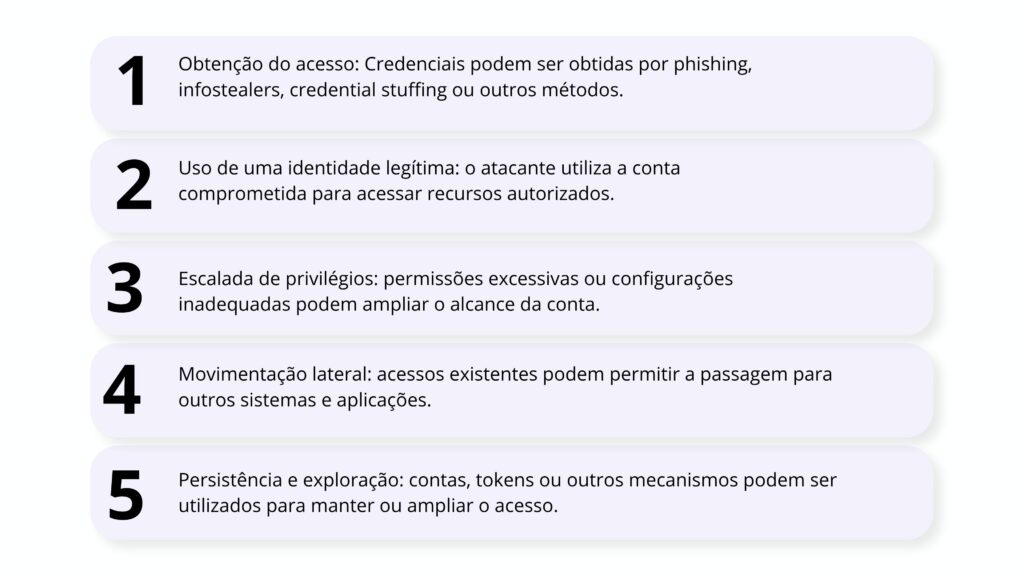
Esse modelo ajuda a explicar por que proteger apenas o perímetro não é suficiente quando o ataque utiliza uma conta aparentemente legítima.
Como o IAM reduz os riscos relacionados à identidade?
O IAM (Identity and Access Management) atua na prevenção e no controle do acesso, buscando garantir que cada conta tenha apenas as permissões necessárias para executar suas atividades.
Entre os principais controles estão:
- MFA: Adiciona fatores adicionais à autenticação e dificulta o uso de credenciais roubadas.
- Least privilege: Limita as permissões concedidas a cada conta.
- PAM: Controla acessos privilegiados e reduz a exposição de contas administrativas.
- Governança de identidades: Permite revisar, ajustar e remover acessos desnecessários.
- Gestão do ciclo de vida: Ajuda a evitar contas órfãs, inativas ou mantidas após mudanças de função.
O NIST também atualizou suas diretrizes de identidade digital em 2025, incluindo requisitos relacionados a autenticação, federação, segurança e avaliação contínua.
O que acontece quando o IAM não consegue impedir o comprometimento?
É nesse ponto que entra o ITDR (Identity Threat Detection and Response).
Enquanto o IAM concentra-se principalmente em quem pode acessar o quê, o ITDR busca identificar quando uma conta está sendo utilizada de maneira suspeita ou maliciosa.
A abordagem pode envolver:
- Análise de comportamentos anômalos;
- Correlação de sinais de diferentes sistemas;
- Identificação de padrões incomuns de autenticação;
- Detecção de alterações suspeitas em privilégios;
- Resposta a contas ou sessões potencialmente comprometidas.
Assim, IAM e ITDR cumprem funções complementares: O IAM reduz oportunidades de abuso, enquanto o ITDR ajuda a identificar e responder quando os controles preventivos não são suficientes.
Como o Zero Trust se relaciona com a identidade?
O Zero Trust parte de uma premissa diferente do modelo tradicional de perímetro: Não existe confiança implícita baseada apenas na localização de um usuário ou dispositivo.
A CISA descreve princípios como verificar explicitamente, assumir que um comprometimento pode ocorrer e aplicar o menor privilégio necessário. O objetivo é reduzir a possibilidade de que um comprometimento se transforme em acesso amplo dentro do ambiente.
Nesse contexto, a identidade passa a ser um dos elementos utilizados continuamente para tomar decisões de acesso.
O que os breaches ensinam sobre a segurança de identidades?
Os dados recentes não indicam que todos os ataques começam pela identidade. Eles mostram algo mais importante: Uma identidade comprometida pode transformar um acesso inicial em uma ameaça maior quando existem privilégios excessivos, pouca visibilidade ou controles inadequados.
Por isso, proteger a superfície de ataque exige combinar IAM, autenticação forte, menor privilégio, PAM, governança, monitoramento e resposta a ameaças de identidade.
A segurança moderna não depende apenas de impedir a entrada. Ela também precisa limitar o que uma identidade pode fazer depois que o acesso acontece.